منصة داخلية للأمن وبيانات الدخول
HAS Holding
خزنة مركزية متعددة العلامات لبيانات الدخول مع التشفير والتحكم في الوصول ورؤية التدقيق.
نظام داخلي مركزي مصمم لاستبدال جداول بيانات الدخول المتفرقة ومشاركة الحسابات غير المنضبطة عبر عدة علامات تابعة.
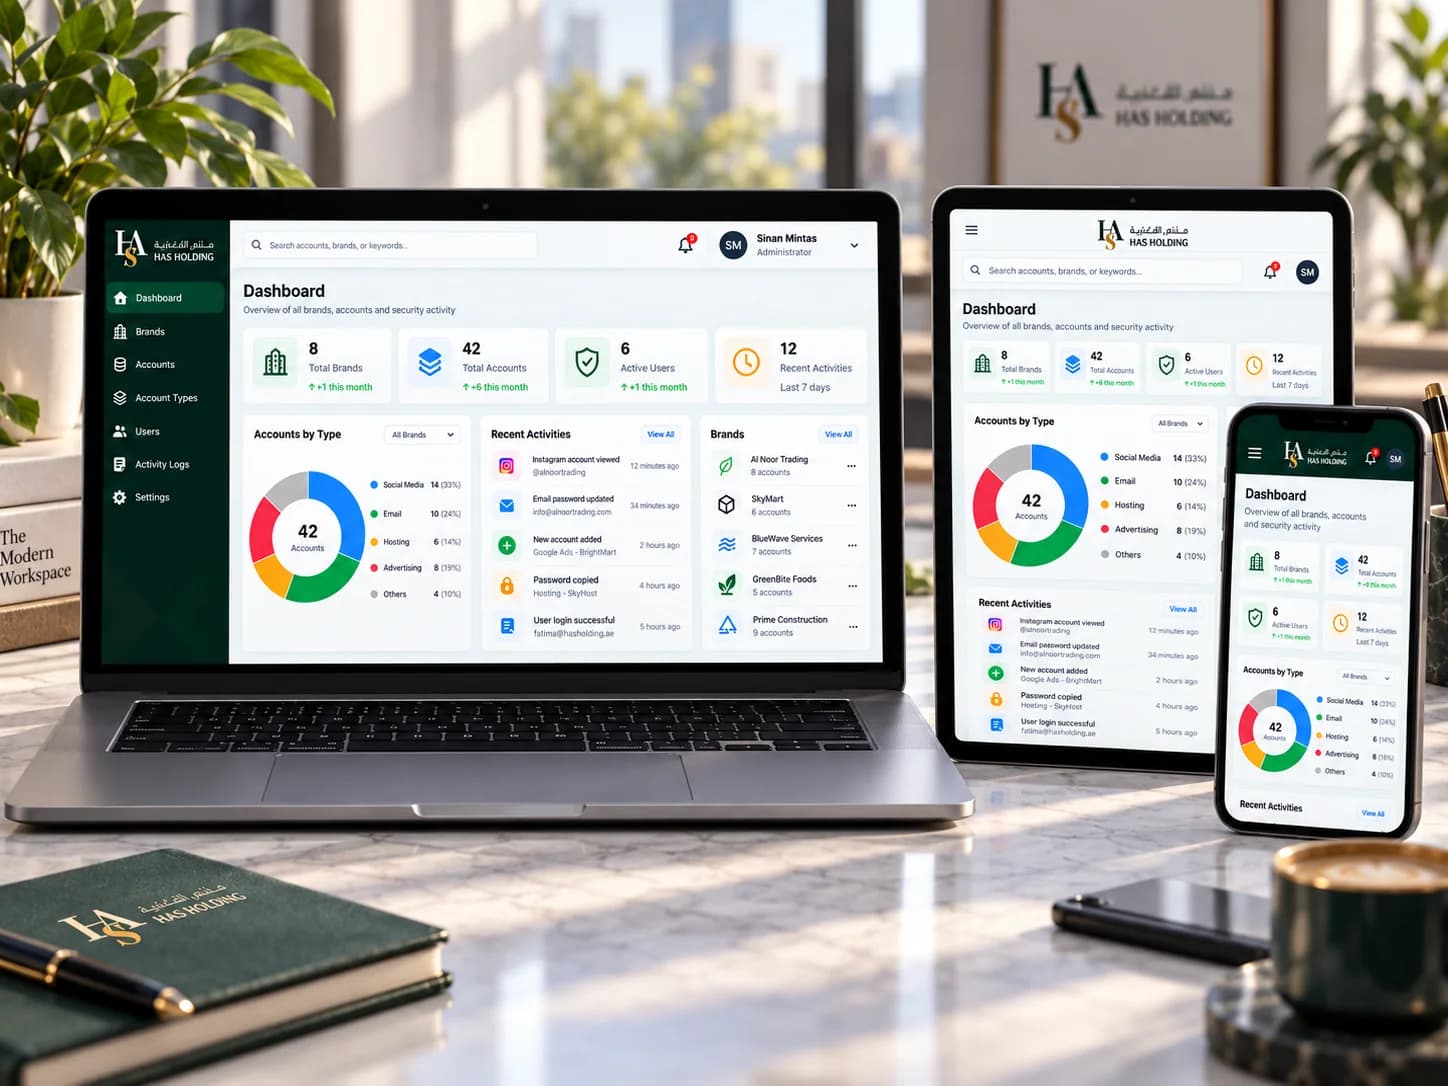
تتراكم بيانات دخول التواصل والبريد والاستضافة والإعلانات عبر العلامات. تجعل الجداول من الصعب معرفة من يملك الوصول وما البيانات الحالية ومتى تم استخدامها.
طورنا خزنة متعددة العلامات مبنية على Laravel تنظم بيانات الدخول حسب العلامة والنوع وتشفّر البيانات الحساسة وتتحكم في الرؤية حسب الأدوار وتسجل إجراءات الوصول المهمة.
هذه هي الأجزاء التي تجعل المشروع يعمل فعلياً.
بنية متعددة العلامات
يتم تنظيم الحسابات تحت العلامة التابعة الصحيحة.
تخزين مشفر
يتم تشفير معلومات الحساب الحساسة أثناء التخزين.
صلاحيات الأدوار
يرى المستخدمون فقط الحسابات والإجراءات المطلوبة لدورهم.
البحث والتصفية
تعثر الفرق على الحسابات حسب العلامة والنوع.
2FA وأمن الجلسات
تحمي المصادقة الإضافية الوصول إلى الخزنة.
سجل التدقيق
يمكن مراجعة نشاط الوصول للمساءلة.
تصنيف أنواع الحسابات
يتم تجميع بيانات دخول التواصل والبريد والاستضافة والإعلانات حسب النوع للوصول الأسرع والمضبوط.
لوحة أمنية
يمكن للمسؤولين رؤية العلامات والحسابات وتوزيع الحسابات من رؤية تشغيلية واحدة.
قرارات المنتج والهندسة التي حولت المتطلبات إلى نظام قابل للاستخدام.
محاكاة هيكل الشركة القابضة
يتبع نموذج البيانات Holding ← Brand ← Account بدلاً من قائمة مسطحة لبيانات الدخول.
تشفير الحقول الحساسة
تتم حماية بيانات الدخول بشكل منفصل عن بيانات الحساب العادية.
تجربة تعتمد على الصلاحيات
يتبع العرض والتعديل الأدوار المصرح بها بدلاً من كشف كل الحسابات لكل مستخدم.
تدقيق مدمج
تتحول الإجراءات المهمة إلى أحداث قابلة للتتبع بدلاً من مشاركة غير مرئية.
من الإجراء الأول إلى النتيجة، يبقى سير العمل مترابطاً.
إضافة العلامة
تنشئ الإدارة العلامة التابعة المناسبة.
تخزين الحساب
يتم تصنيف بيانات الدخول وحفظها بأمان.
التحكم في الوصول
تحدد الصلاحيات من يمكنه العرض أو النسخ أو التعديل.
الاستخدام والتدقيق
يتم تسجيل الوصول المصرح به للمراجعة.
التحديث الآمن
يمكن تحديث البيانات دون جداول غير مضبوطة.
يصبح الوصول إلى بيانات الدخول عملية أعمال مضبوطة بدلاً من عادة مشاركة غير رسمية.
تحصل الشركة القابضة على مساحة عمل واحدة مضبوطة لبيانات الدخول عبر العلامات، ما يقلل الاعتماد على الجداول الشخصية ويوفر مساءلة أوضح حول الوصول.